
 Zvětšit
Co program dělá
Doma i v malé firmě dnes visí na síti mnohem víc než počítače: router od operátora, kamery, NAS se zálohami, tiskárna, televize, chytré zásuvky a čidla, Home Assistant. Každé z těch zařízení má vlastní software, který málokdo aktualizuje, a vlastní služby, o kterých málokdo ví. LanAuditPro je všechny projde a řekne vám, kde je problém.
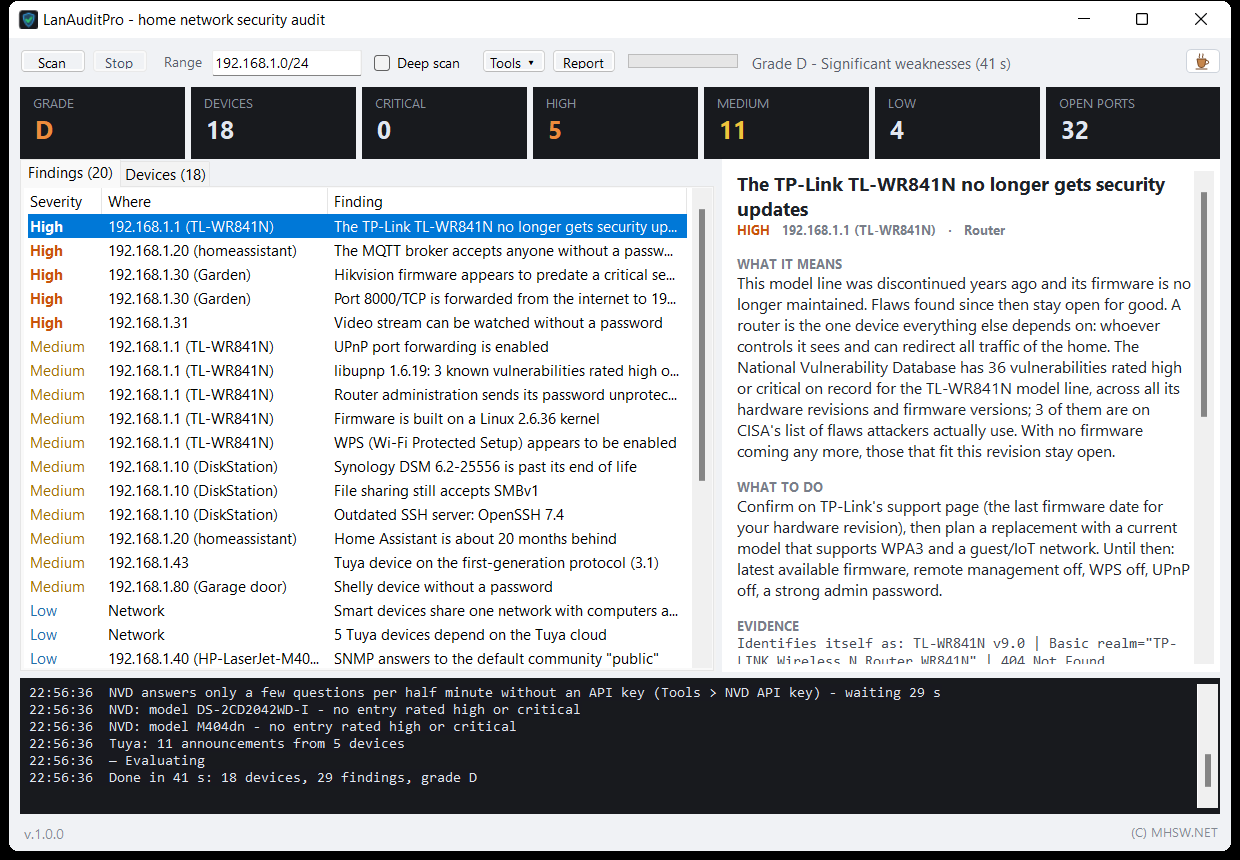
Stisknete Scan a program prověří celou podsíť počítače. Domácí síť s pár desítkami zařízení má hotovou zhruba za minutu. Výsledkem není výpis portů, ale seznam nálezů v lidské řeči: „Video z kamery jde sledovat bez hesla“, „Router už nedostává bezpečnostní aktualizace“, „UPnP dovolí kterémukoli zařízení otevřít port do internetu“. Ke každému nálezu je vysvětlení, konkrétní rada a důkaz, na kterém se zakládá.
- Doma: zjistíte, jestli kamera na zahradě nevysílá obraz každému v síti, jestli router není deset let starý a jestli chytrá domácnost nemá otevřená zadní vrátka.
- V malé firmě: rychlá kontrola, co v síti běží a co je zastaralé: NAS po konci podpory, Telnet na switchi, sdílení přes zastaralé SMBv1, databáze přístupná z celé sítě.
- V servisu: u zákazníka spustíte audit, za minutu máte známku a seznam úkolů a necháte mu report v HTML.
Je to jeden soubor LanAuditPro.exe o velikosti asi 1 MB. Neinstaluje se, nepotřebuje práva správce a nic vedle sebe nepotřebuje.
S dalšími síťovými nástroji MHSW se doplňuje: LanAtlas síť zdokumentuje (každé zařízení pojmenujete, zařadíte a uvidíte, co a kdy se během dne zapnulo), LanAuditPro řekne, jak je bezpečná, a LANtester změří, jestli spojení k NAS nebo serveru vydrží plnou zátěž.
Co je nového · v1.0.3
- Hloubková analýza jednoho zařízení: deset pingů s TTL a rozptylem odezvy (odhad systému a bateriového zařízení na Wi-Fi), tovární nebo náhodná MAC, adresy IPv6, jména z mDNS, DNS a NetBIOS a služby, které zařízení ohlašuje
- Ptá se, jestli jde o Xiaomi chytrou domácnost (miIO), Tuya, Chromecast / Android TV, AirPlay, UPnP nebo SNMP, a z odpovědí i mlčení vyvodí, jestli je to spíš telefon, nebo IoT krabička
- Radí, kde hledat dál: seznam DHCP klientů v routeru a kde najít MAC v nastavení telefonu; výsledek jde zkopírovat jako text
- Řazení seznamů kliknutím na hlavičku sloupce, druhým kliknutím obráceně; adresy, počty portů a závažnost se řadí jako čísla
Předchozí verze (3)
v1.0.2 · 13. listopadu 2026LanAuditPro 1.0.2: Matter, Thread, KNX, Modbus a řídicí systémy domácnosti
Audit nově prověří i chytrou domácnost a techniku budov, které dřív jen poznal: zařízení Matter a HomeKit čekající na spárování, Thread, rozhraní KNX, BACnet a Modbus u fotovoltaiky, wallboxů a tepelných čerpadel, a řídicí systémy otevřené bez přihlášení. Hesla dál nikdy nezkouší a na zařízeních nic nemění.
- Matter: zařízení v režimu párování, které si může přidat kdokoli se kódem z nálepky, a přehled zařízení Matter s počtem ovladačů (fabric)
- HomeKit: příslušenství, které ještě nikdo nespároval
- Thread: border routery a síť Thread, za kterou se zařízení skrývají
- KNX IP rozhraní dostupné z celé sítě, s ohledem na KNX IP Secure
- BACnet řízení budov a Modbus TCP u střídačů, wallboxů a tepelných čerpadel; Modbus se jen zeptá zařízení, co je zač, nic nezapisuje
- Řídicí systémy bez přihlášení: ioBroker, openHAB, Domoticz, Homebridge, Z-Wave JS UI, Pi-hole; Homebridge s nedokončeným nastavením
- U zařízení Tuya s cizím výrobcem podle MAC je vidět, že jde o výrobek Tuya a že MAC patří výrobci síťového čipu
v1.0.1 · 13. listopadu 2026LanAuditPro 1.0.1: přes 30 nových kontrol zařízení
Audit nově odhalí nedokončené první nastavení aplikací, slabé certifikáty a šifry, opuštěné webové servery v zařízeních, podvržený router i to, co se v síti změnilo od minulého auditu. Hesla dál nikdy nezkouší a na zařízeních nic nemění.
- Nedokončené první nastavení, kde si správcovský účet založí kdokoli: Home Assistant, Nextcloud, Portainer, Jellyfin, Emby, Synology
- Šifrování: certifikáty HTTPS (slabý klíč, podpis SHA-1, jeden tovární klíč na více zařízeních), šifry SSH a útok Terrapin, přihlašovací stránky bez HTTPS
- Opuštěné webové servery v zařízeních (Boa, GoAhead 2, uc-httpd, RomPager s chybou Misfortune Cookie) a zastaralý DNS server dnsmasq v routeru
- Tiskárny: model a firmware přes IPP, u Brotheru upozornění na odvoditelné tovární heslo
- Sdílené složky SMB přístupné bez hesla, snímek z kamery bez hesla, verze otevřeného MQTT brokeru
- Síť: změna hardwarové adresy routeru a cizí zařízení s jeho adresou (podvrh ARP), neobvyklý DNS nebo DHCP server, veřejné IPv6, dva routery IPv6; z notebooku na Wi-Fi také WPS, otevřená síť se stejným jménem a ochrana PMF
- Dotaz do NVD nově i pro dnsmasq, Mosquitto, QNAP QTS, Jellyfin, Grafana, Nextcloud, Portainer a Plex
- Porovnání s minulým auditem: nově otevřené porty, co od minula zmizelo a předchozí známka
- Když databáze NVD odmítne nebo neodpoví, audit to řekne v nálezech i v reportu, s odkazem na bezplatný klíč API
- Přehlednější okno: výrazné záložky Findings a All devices a pod každým seznamem tlačítko na ten druhý
- Oprava: odpověď na druhou otázku stejného spojení (šifry SSH, FTP, RTSP) se už neztratí
v1.0.0 · 13. listopadu 2026Nová aplikace LanAuditPro: bezpečnostní audit domácí a firemní sítě
LanAuditPro projde síť jako technik: najde všechna zařízení, pozná router, kameru, NAS, tiskárnu, Home Assistant i chytrou domácnost Tuya, prověří jejich služby a vypíše rizika seřazená podle závažnosti, s vysvětlením a radou, co s nimi. Navrch dá známku od A do F a zeptá se databáze zranitelností NVD na software a modely, které v síti našel. Hesla nikdy nezkouší a na zařízeních nic nemění.
- Najde zařízení přes ping a ARP a doplní i ta, která se ozývají jen oznámeními do sítě (bateriová čidla Tuya)
- Pozná, co je které zařízení, podle bannerů služeb, webové stránky, UPnP, mDNS, ONVIF, SNMP a výrobce podle MAC adresy; u mnoha zjistí model a firmware
- Projde asi 100 důležitých portů na zařízení, hluboký sken všechny porty 1–1024
- U každé služby položí jen otázku, kterou protokol sám nabízí: pustí mě bez hesla? MQTT, video RTSP, VNC, FTP, sdílené složky SMB, SMBv1, Redis, ADB, Docker API, snímek z kamery
- Kolem 100 pravidel: Wi-Fi bez šifrování nebo s WEP, UPnP a přesměrované porty, vyřazené routery, WPS, Telnet, staré SSH a knihovny UPnP s děravými verzemi, kamery Hikvision se starým firmwarem, Synology DSM po konci podpory, WD My Cloud, QNAP, otevřené Node-RED, ESPHome, Zigbee2MQTT a další
- Nedokončené první nastavení, kde si správcovský účet založí kdokoli: Home Assistant, Nextcloud, Portainer, Jellyfin, Emby, Synology
- Šifrování: certifikáty HTTPS (slabý klíč, podpis SHA-1, jeden tovární klíč na více zařízeních), šifry SSH a útok Terrapin, přihlašovací stránky bez HTTPS
- Opuštěné webové servery v zařízeních (Boa, GoAhead 2, uc-httpd, RomPager s chybou Misfortune Cookie) a zastaralý DNS server dnsmasq v routeru
- Tiskárny: model a firmware přes IPP, u Brotheru upozornění na odvoditelné tovární heslo
- Síť: změna hardwarové adresy routeru a cizí zařízení s jeho adresou (podvrh ARP), neobvyklý DNS nebo DHCP server, veřejné IPv6, dva routery IPv6; z notebooku na Wi-Fi také WPS, otevřená síť se stejným jménem a ochrana PMF
- Chytrá domácnost: verze protokolu Tuya přečtená z oznámení zařízení (3.1 až 3.5), Home Assistant nalezený automaticky, s tokenem i čekající aktualizace
- Dotaz do National Vulnerability Database: podle přesné verze softwaru (SSH, UPnP, webový a FTP server, dnsmasq, Mosquitto, Synology DSM, QNAP QTS, Home Assistant, Jellyfin, Grafana, Nextcloud, Portainer, Plex) a podle čísla modelu routeru, kamery, tiskárny nebo televize; vyznačí chyby, které útočníci podle CISA skutečně zneužívají. Odcházejí jen názvy produktů, modely a verze, jde to vypnout
- Známka A–F, nálezy seřazené od nejhoršího, ke každému co znamená, co dělat a na čem se zakládá; zvlášť seznam toho, co je v pořádku
- Porovnání s minulým auditem: nová zařízení, nově otevřené porty, co od minula zmizelo a předchozí známka
- Report jako jeden soubor HTML, který se otevře bez internetu, export JSON, nálezy jako text do schránky
- Bez okna pro naplánovanou úlohu: LanAuditPro.exe /report C:\audit.html
Jak audit probíhá
- Hledání zařízení. Ping a ARP na každou adresu rozsahu. Na ARP musí odpovědět každé zapnuté zařízení ve vlastní podsíti, takže se najdou i počítače za firewallem. K tomu program po celou dobu poslouchá oznámení zařízení Tuya, a tak najde i bateriová čidla, která na nic jiného neodpovídají.
- Identifikace. Jména z DNS, NetBIOS a mDNS, oznámení UPnP a ONVIF, SNMP, bannery služeb, titulky a hlavičky webových stránek a výrobce podle MAC adresy z registru IEEE vestavěného v programu. Z toho LanAuditPro pozná typ zařízení a často i model a verzi firmwaru.
- Porty a služby. U každého zařízení asi 100 portů, na kterých běží to podstatné (web, SSH, Telnet, sdílení, vzdálená plocha, kamery, chytrá domácnost, databáze). Deep scan zkusí všechny porty od 1 do 1024. U služeb, které to umožňují, položí jedinou otázku: pustíš mě bez hesla?
- Dotazy podle rodiny zařízení. Home Assistant, kamery Hikvision a ONVIF, Chromecast, Shelly, Philips Hue, Docker, QNAP, tiskárny (IPP) a webové aplikace jako Nextcloud, Portainer, Jellyfin nebo Grafana dostanou dotazy navíc, které prozradí verzi, nastavení a hlavně to, jestli někdo nedokončil první nastavení. Tam si správcovský účet může založit kdokoli.
- Šifrování. U každého HTTPS program přečte certifikát (slabý klíč, podpis SHA-1, stejný tovární klíč na více zařízeních), u SSH nabízené šifry a odolnost proti útoku Terrapin a upozorní na přihlašovací stránky bez HTTPS.
- Změny od minula. Program si pamatuje poslední audit: ukáže nově otevřené porty, nová zařízení, co od minula zmizelo, předchozí známku a změnu hardwarové adresy routeru, která může prozradit podvržený router.
- Databáze zranitelností. Nalezený software s přesnou verzí a čísla modelů zařízení se ověří v National Vulnerability Database (viz níže).
- Vyhodnocení. Kolem 100 pevných pravidel, známka a seznam toho, co je v pořádku.
Průběh je vidět celou dobu: ukazatel postupuje s každou sondou, stavový řádek ukazuje počty a odhad zbývajícího času a log dole vypisuje každý otevřený port hned, jak se najde. Spojení se otevírají střídmě (pět najednou na zařízení), protože malé moduly ESP a starší kamery při větším náporu přestanou odpovídat.
Co všechno hlídá
| Oblast | Příklady nálezů |
|---|---|
| Síť | Wi-Fi bez šifrování, s WEP nebo se starým WPA/TKIP, vypnutý firewall Windows, UPnP a každé přesměrování portu do internetu, dvojitý NAT, chytrá zařízení ve stejné síti jako počítače a NAS, zařízení, která nejde identifikovat, a nová zařízení od minulého auditu. |
| Router | Model, pro který výrobce už nevydává firmware, jádro Linux 2.6, správa přes nešifrované HTTP s heslem v otevřené podobě, zapnuté WPS, sdílení souborů z USB, TR-069, Winbox. |
| Služby | Telnet, FTP (i anonymní), zastaralé SSH, SMBv1, NFS, AFP, rsync, vzdálená plocha, VNC (i bez hesla), MQTT bez hesla, Redis, ladění Androidu (ADB), Docker API, databáze, PPTP, SNMP „public“, jen staré TLS, děravé knihovny UPnP. |
| Webové aplikace | Node-RED, ESPHome dashboard, Zigbee2MQTT, Frigate, go2rtc, Tasmota, WLED a další, které se otevřou bez přihlášení. |
| Kamery | Video RTSP bez hesla, neaktivovaná kamera Hikvision, firmware Hikvision starší než oprava kritické chyby z roku 2021, Dahua, XMEye, ONVIF bez přihlášení. |
| Úložiště | Synology DSM 6 po konci podpory, starší větve DSM 7, WD My Cloud OS 3, QNAP. |
| Chytrá domácnost | Tuya podle verze protokolu a závislost na cloudu Tuya, Home Assistant (stáří verze, čekající aktualizace, přístup z internetu), Shelly bez hesla, ESPHome bez šifrování, TP-Link Kasa, televize LG s webOS. |
| Matter, HomeKit, Thread | Zařízení Matter v režimu párování, které si přidá kdokoli s kódem z nálepky, nespárované příslušenství HomeKit, Thread border routery, přehled zařízení Matter a počtu ovladačů (fabric). |
| Řídicí systémy | ioBroker, openHAB, Domoticz, Homebridge, Z-Wave JS UI a Pi-hole bez přihlášení. |
| Budovy a energie | Rozhraní KNX IP dostupné z celé sítě (s ohledem na KNX IP Secure), řízení budov BACnet, Modbus TCP u střídačů fotovoltaiky, wallboxů a tepelných čerpadel. Zařízení se jen zeptá, co je zač, nic nezapisuje. |
Každé pravidlo tvrdí jen to, co program skutečně naměřil. Kde je závěr odvozený (třeba stáří firmwaru kamery z data souborů jejího webového rozhraní, protože verzi kamera ukáže až po přihlášení), nález to výslovně řekne a poradí, jak si to ověřit.
Databáze zranitelností NVD
Pevná pravidla znají, co se vědělo v den vydání programu. Aby audit znal i to, co se ví dnes, zeptá se LanAuditPro americké National Vulnerability Database (NIST). Ptá se dvěma způsoby:
- Podle verze softwaru. Kde zařízení prozradí přesnou verzi (OpenSSH, Dropbear, knihovny UPnP, webové servery nginx, Apache, lighttpd a RomPager, FTP servery, DNS server dnsmasq, MQTT broker Mosquitto, Synology DSM, QNAP QTS, Home Assistant, Jellyfin, Grafana, Nextcloud, Portainer, Plex), databáze vrátí chyby právě té verze.
- Podle modelu zařízení. U routerů, kamer, tiskáren a televizí s číslem modelu vrátí všechno, co je k modelové řadě evidováno. Jestli je chyba ve vašem kusu otevřená, záleží na firmwaru, a nález to tak i píše.
Do výsledku jdou chyby se skóre CVSS 7 a víc. Ty, které podle seznamu CISA útočníci skutečně zneužívají, jsou označené EXPLOITED a jdou první. Shoda podle čísla verze ještě neznamená díru, protože výrobci často opravují bez změny verze. Proto nález z databáze sám nikdy nedostane vyšší závažnost než Medium. Když o stejném softwaru už mluví ruční pravidlo (třeba „zastaralé SSH“), seznam chyb se připojí k němu a nevzniká druhý nález.
Co odchází: jen názvy produktů, čísla modelů a verze. Žádné adresy, jména zařízení ani nic o vaší síti. Odpovědi se týden drží v počítači. Bez API klíče databáze odpoví jen na pět dotazů za půl minuty, takže první audit chvíli počká. Zdarma vydaný klíč se dá zadat v Tools, kde jde dotaz do databáze i úplně vypnout. Audit pak proběhne stejně, jen bez seznamů CVE.
This product uses the NVD API but is not endorsed or certified by the NVD.
Chytrá domácnost
- Tuya / Smart Life. Zařízení Tuya (a stovky značek, které na nich stojí) se do sítě hlásí oznámeními. LanAuditPro z nich přečte verzi protokolu: 3.1 je první generace s nešifrovanými odpověďmi, 3.3 šifruje pevným klíčem, 3.4 a 3.5 vyjednávají klíč pro každé spojení. Vysvětlí také, co znamená závislost na cloudu Tuya a jak zabezpečit účet v aplikaci. Pokud firewall Windows oznámení zahazuje, přidá Tools > Allow Tuya discovery jedno pravidlo jen pro tento program a místní síť. Windows se přitom zeptají na práva správce.
- Home Assistant se najde sám a program ukáže, jak stará je jeho verze. S dlouhodobým tokenem (Tools) přečte i čekající aktualizace a integrace. Jen čte a token posílá výhradně vašemu Home Assistantu. Uloží ho jen na vaše výslovné přání, zašifrovaný pro váš účet Windows.
- Shelly, ESPHome, Tasmota, Zigbee2MQTT, MQTT a další: jestli chtějí heslo a jestli komunikace není otevřená komukoli v síti.
Známka a nálezy
Nálezy mají pět úrovní: Critical, High, Medium, Low a Info. „High“ znamená, že kdokoli v síti nebo jedno napadené zařízení získá bez hesla vládu nad jiným zařízením nebo jeho daty. Síť začíná na 100 bodech a každý nález ubere podle závažnosti. Každá úroveň ale může ubrat jen omezeně, aby dvacet drobností nevážilo víc než jedna kamera, do které se dostane každý. Známka má navíc strop: s jedním vysokým nálezem nejvýš C, s kritickým nejvýš D, se dvěma kritickými F.
Záložka Findings řadí nálezy od nejhoršího. Po výběru se vpravo ukáže, co nález znamená, co dělat a na čem se zakládá: banner služby, odpověď zařízení nebo záznamy z databáze NVD. Záložka Devices ukáže každé zařízení s porty a vším, co o sobě řeklo, a dvojklik otevře jeho webovou stránku. Zařízení, které síť při minulém auditu neměla, nese značku new.
Report a běh bez okna
- Report (Ctrl+R) uloží celý audit jako jeden soubor HTML: známku, nálezy s radami a důkazy, seznam zařízení, co je v pořádku a co je potřeba zkontrolovat ručně. Otevře se bez internetu a vyjde ve světlém i tmavém režimu.
- Tools zkopíruje nálezy jako text do schránky nebo je vyexportuje do JSON (Ctrl+J), třeba pro další nástroje nebo pro druhý názor.
- Bez okna, pro naplánovanou úlohu:
LanAuditPro.exe /report C:\audity\domov.html [rozsah] [/deep]zapíše report, JSON a log.
Co je dobré vědět
Auditujte jen sítě, které jsou vaše nebo které smíte testovat. LanAuditPro nic neprolamuje a nezkouší žádná hesla, ani tovární. Ptá se jen na to, co protokol sám nabízí („pustíš mě bez hesla?“), a na zařízeních nic nemění. Prohledání portů ale na cizí síti vítané být nemusí.
Antivirus s ochranou sítě na prověřovaných počítačích může sken portů nahlásit jako útok z adresy vašeho počítače. Je to tenhle audit, ne napadení.
Program vidí síť zevnitř. Neví, jak silná jsou vaše hesla, jestli máte u cloudových účtů dvoufázové ověření ani co je ručně přesměrované na routeru (vidí jen přesměrování přes UPnP). Proto report končí krátkým seznamem, co zkontrolovat ručně. IPv6 se zatím neprověřuje.
Šifrování Wi-Fi se pozná jen z počítače připojeného přes Wi-Fi. Na kabelu to audit řekne a poradí, kde to zkontrolovat.
Klávesy
| Klávesa | Co udělá |
|---|---|
F5 | Spustí audit. |
Esc | Zastaví běžící audit. Co se do té doby našlo, se stejně vyhodnotí. |
Ctrl+R | Uloží report HTML. |
Ctrl+J | Exportuje JSON. |
F1 | Nápověda. |
Soukromí a kontrola aktualizací
Výsledky zůstávají v počítači. Mimo vaši síť odchází jen dotaz do databáze NVD popsaný výše, několik pingů směrem k 1.1.1.1, které ukážou, jestli za vaším routerem není ještě jeden, a kontrola aktualizací.
Po spuštění se LanAuditPro jednou zeptá www.mhsw.net, jestli existuje novější verze. Posílá jen název programu, jeho verzi a číslo buildu Windows, nic o vás, vaší síti ani nalezených zařízeních. Server si počítá počet dotazů, ne kdo je poslal. Nic se nestahuje ani neinstaluje: novější verze se jen objeví vlevo dole jako odkaz na tuto stránku. Vypnout to jde zaškrtávátkem v nápovědě (F1), potom se neposílá nic.
Požadavky
- Windows 10 nebo Windows 11.
- .NET Framework 4.8. Ve Windows 10 (od verze 1903) i ve Windows 11 už v systému je.
- Práva správce nejsou potřeba. Windows se na ně zeptají jen při přidání pravidla firewallu pro zařízení Tuya.
- Počítač připojený do sítě, kterou chcete prověřit, kabelem nebo přes Wi-Fi.
Související programy
LanAuditPro hodnotí, jak je bezpečná síť. Bezpečnost samotného počítače (Defender, firewall, UAC, BitLocker, vzdálená plocha) prověří PCHealthLab. Šifrování Wi-Fi audit z počítače na kabelu nevidí; jak jsou šifrované sítě uložené ve Windows, ukáže MHWiFiPass. Když chcete síť hlavně zdokumentovat, tedy každé zařízení pojmenovat, zařadit a sledovat, co a kdy se během dne zapnulo, sáhněte po LanAtlasu. A jestli spojení k NAS nebo serveru vydrží plnou zátěž bez výpadků, změří LANtester v živých grafech.
Skener sítě, který z výsledku udělá mapu
Najde všechna zařízení v síti i s jménem, MAC adresou, výrobcem, službami a sdílenými složkami. Zařízení pojmenujete a zařadíte do kategorií, takže z jednoho skenu vznikne popis celé domácí nebo firemní sítě.
Zátěžový test síťové karty s živými grafy
Nepřetržitě čte data ze sdílené složky SMB/UNC, zároveň pinguje protistranu a obě metriky vykresluje do živých grafů. Odhalí výpadky, propady propustnosti i špičky latence pod plnou zátěží.
Diagnostika hardwaru a Windows s opravami
Prověří baterii, disky, CPU a GPU pod zátěží i s teplotami, RAM, integritu systému a zabezpečení. Nálezy seřadí podle závažnosti a k řadě z nich nabídne opravu jedním kliknutím.
Hesla k uloženým Wi-Fi sítím i s QR kódem
Všechny Wi-Fi sítě uložené ve Windows i s hesly v jednom seznamu. Heslo zkopíruje jedním kliknutím a ukáže QR kód, kterým se telefon připojí bez opisování.